Teknologi
Ini 8 Cara Ampuh Menghindari Serangan Phishing
Berikut langkah-langkah ampuh agar kamu terhindar dari phishing.

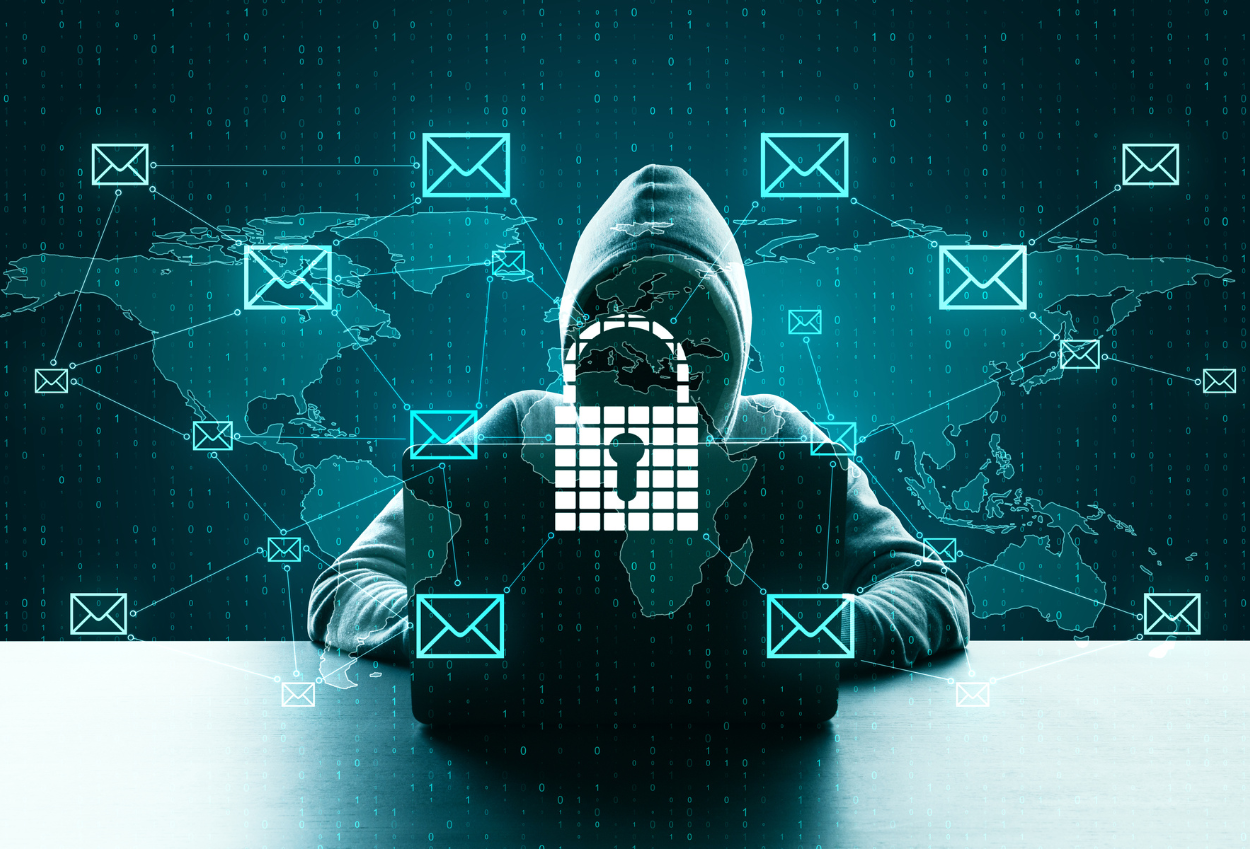
MPN Indonesia 25 Juni 2025 - Phishing menjadi salah satu ancaman utama yang berkaitan dengan hukum dan kriminal di era digital.
Serangan phishing sering dimanfaatkan oleh pelaku penipuan untuk mencuri informasi penting seperti data pribadi, akses akun, dan informasi keuangan dengan cara menyamar sebagai pihak yang sah.
Phishing adalah salah satu metode yang paling sering digunakan dalam serangan siber dan disebut sebagai penyebab awal dalam 41% insiden keamanan siber menurut laporan IBM.
Dengan meningkatnya serangan ini, penerapan strategi pencegahan yang efektif menjadi kebutuhan mendesak untuk melindungi diri dan organisasi.
Serangan phishing biasanya datang dalam bentuk email, pesan teks, atau panggilan telepon yang tampak resmi namun dirancang untuk menipu korban agar mengklik tautan, membuka lampiran, atau menyerahkan data pribadi.
Kejahatan ini tidak hanya mengakibatkan kerugian finansial tetapi juga dapat memicu pelanggaran data dan kerusakan reputasi yang serius.
Untuk menghadapi ancaman phishing, langkah pencegahan berbasis teknologi dan edukasi menjadi kunci.
Dikutip MPN Indonesia dari Perception Point dan On Security, berikut langkah-langkah ampuh menghindari phishing.
1. Waspadai Email dan Tautan Mencurigakan
Phishing seringkali berawal dari email yang tampak meyakinkan. Email ini bisa menggunakan logo, bahasa formal, hingga nama pengirim yang familiar. Tapi jangan terkecoh.
Perhatikan baik-baik alamat email pengirim—phisher kerap memalsukannya dengan perbedaan kecil yang sulit dilihat sekilas.
Jangan klik sembarang tautan dalam email, apalagi jika kamu tidak mengenal pengirimnya. Lebih aman mengetik langsung alamat situs resmi di browser.
Jika ragu, hubungi pihak yang disebut dalam email melalui jalur resmi untuk memastikan keaslian pesan.
2. Aktifkan Multi-Factor Authentication (MFA)
Password saja sudah tidak cukup. MFA menambahkan lapisan keamanan ekstra, seperti kode OTP ke ponsel atau notifikasi dari aplikasi autentikasi.
Dengan MFA, meskipun seseorang mengetahui password kamu, mereka tetap tidak bisa masuk ke akun tanpa faktor verifikasi kedua.
Prioritaskan penggunaan MFA untuk akun penting seperti email, perbankan, atau sistem kerja.
3. Jangan Sembarangan Membuka Lampiran
Banyak email phishing menyertakan lampiran dengan nama yang tampak wajar, seperti “invoice.pdf” atau “dokumen legal”. Padahal, di balik itu bisa tersembunyi malware yang berbahaya.
Hindari membuka lampiran dari pengirim tak dikenal, dan gunakan antivirus untuk memindai file sebelum membukanya.
Kalau kamu ragu, lebih baik tanyakan langsung pada pengirim, jika kamu mengenalnya, apakah mereka benar mengirimkan lampiran tersebut.
4. Rutin Perbarui Perangkat Lunak
Penjahat siber sering memanfaatkan celah dari software yang belum diperbarui. Itulah sebabnya update sistem operasi, aplikasi, browser, dan antivirus sangat penting.
Aktifkan fitur pembaruan otomatis agar kamu selalu memakai versi terbaru yang lebih aman dari ancaman phishing dan malware.
5. Gunakan Fitur Anti-Phishing Canggih
Selain langkah-langkah manual, kamu bisa memanfaatkan teknologi yang makin canggih untuk mendeteksi phishing:
- Email filtering & analysis: Sistem ini memeriksa email masuk berdasarkan pola serangan yang dikenal, reputasi pengirim, hingga konten mencurigakan, seperti tautan berbahaya atau lampiran tidak biasa.
- Real-time link analysis: Saat kamu mengakses tautan, sistem akan mengecek apakah URL tersebut terhubung ke situs berbahaya, bahkan bisa memisahkan (sandbox) tautan mencurigakan untuk diuji lebih lanjut tanpa membahayakan pengguna.
- Generative AI detection: Menggunakan kecerdasan buatan, sistem ini bisa mendeteksi konten phishing yang dibuat oleh AI jahat, termasuk email yang terlalu meyakinkan dan sulit dibedakan dari pesan asli.
- Image recognition: Teknologi ini mampu mengenali gambar atau logo palsu yang dimodifikasi untuk menipu pengguna, misalnya laman login tiruan dari perusahaan terkenal.
6. Analisis Perilaku dan Isi Pesan
Sistem keamanan modern juga menggunakan analisis perilaku dan isi untuk mendeteksi anomali.
Misalnya, jika tiba-tiba seseorang mengirim email di luar jam kerja dengan permintaan transfer uang mendesak, sistem akan menandainya sebagai mencurigakan.
Sementara itu, analisis konten berbasis Natural Language Processing (NLP) akan menyoroti bahasa yang mengandung tekanan, tautan tak biasa, atau permintaan data sensitif—ciri khas serangan phishing.
7. Sediakan Mekanisme Pelaporan dan Notifikasi
Bagi organisasi, penting menyediakan cara mudah bagi karyawan untuk melaporkan email mencurigakan.
Sistem juga harus mampu memberi peringatan otomatis jika ada aktivitas tidak wajar.
Laporan dan statistik dari sistem ini bisa membantu tim IT memahami tren serangan phishing, dan menyempurnakan strategi pertahanan yang sudah ada.
8. Integrasi Sistem Keamanan
Teknologi perlindungan phishing sebaiknya terintegrasi dengan sistem keamanan lain seperti SIEM (Security Information and Event Management), platform intelijen ancaman, hingga sistem respons insiden.
Dengan integrasi ini, ancaman bisa direspons secara otomatis, misalnya memblokir URL jahat di seluruh jaringan atau mengisolasi akun yang terindikasi terinfeksi.
(AKM/NID/RAD)







Tampil Perkasa, Janice Tjen Lolos 16 Besar di Guangzhou Open 2026

Keturunan Indonesia, Alvin Tedjo Resmi Terpilih jadi Wali Kota Mississauga Kanada

Harga Perak Antam Hari Ini 28 Oktober 2026 Naik Dua Hari Beruntun

Harga Minyak Dunia Hari Ini 28 Oktober 2026 Naik, Kembali Dekati Level Tertinggi dalam Empat Tahun

Roma vs Cagliari 4-2: Sempat Tertinggal, Roma Berhasil Balikkan Keadaan

KRL Jakarta-Bogor Keluarkan Percikan Api dan Asap di Stasiun Jakarta Kota, Penumpang Panik

Sassuolo vs Lazio 2-6: Jay Idzes Tak Dimainkan, Lazio Puncaki Klasemen Sementara Serie A

Torino vs Como 1-3: I Lariani Comeback, Nico Paz Tampil Gemilang

PSS vs Borneo 1-2: Bermain 10 Pemain, Super Elang Jawa Tak Mampu Tahan Serangan Pesut Etam

Tak Hanya Jaga Mangrove, Flora Potensi Prioritaskan Kesejahteraan Warga Pesisir di Aceh

Tema Hari Sumpah Pemuda 2026: Makna dan Filosofi Logo Resmi

Fleetwood vs Arsenal 1-1 (5-3): The Gunners Tersingkirkan usai Kalah Adu Penalti

100 Ucapan Hari Sumpah Pemuda 2026 untuk WA, IG, Cocok untuk Caption

Mangrove Reserve Formation Gandeng Mahasiswa dan Masyarakat di Langsa untuk Dukung Pelestarian Mangrove Aceh

TKA di Kalteng Ditunda akibat Karhutla, Simak Jadwal Terbarunya

Gofar Hilman Akhirnya Pamer Kekasih Baru, Ini Sosok Mumu Berambut Pink yang Curi Perhatian

Warganet Geger, Vokalis Juicy Luicy Diduga jadi Pelaku Pelecehan Seksual

Profil dan Biodata Rae Lil Black: Artis asal Jepang yang akan Tiba di Jakarta

Lagi-Lagi Gaji Pekerja Swasta Harus Kena Potong, Kali Ini Buat Dana Pensiun Wajib

Erick Thohir Bakal Datangkan Presiden FIFA ke Indonesia pada Oktober 2024.

Wanita Pelari di Malaysia Berlumuran Darah usai Diserang Berang-Berang

Pertamax Masuk Kategori BBM Kotor Seperti Pertalite

Lolly Dijemput Paksa Nikita Mirzani, Bawa Polisi dan dr. Oky Pratama

Caleg DPRD Singkawang yang Diduga Pelaku Pencabulan Resmi Dilantik Jadi Anggota DPRD

Pria di Aceh Tenggara Bunuh Istri karena Sering Live TikTok

Indahnya Toleransi, Paus Fransiskus Cium Tangan Imam Masjid Istiqlal usai Dikecup Keningnya

Pecinta iPhone Merapat! Begini Cara Ikut Pre-Order iPhone 16

Profil Maman Suherman Politikus PKS yang Anaknya Ditemukan Tewas Bersimbah Darah di Rumah

Banyak Digemari, Ini Sosok Zehan Almira Anak Kecil yang Pandai Bicara

Begal di Bandung Barat Bawa Kabur Motor dan Ponsel, Korban Diacungkan Celurit
-
 Teknologi2 weeks ago
Nonton Film LK21 di HP? Ini Cara Streaming Legal lewat Android dan iPhone
-
 Teknologi2 weeks ago
LK21 Subtitle Indonesia: 10 Platform Legal untuk Nonton Film Sub Indo
-
 Teknologi3 weeks ago
Kenapa IDLIX Tidak Bisa Dibuka? Penyebab Domain Error hingga Diblokir
-
 Politik4 weeks ago
Profil dan Agama Suyudi Ario Seto, Kapolri Baru yang Dilantik Prabowo
-
 Teknologi2 weeks ago
LK21 Drama Korea Sub Indo: Alternatif Legal untuk Nonton Drakor
-
 Teknologi5 days ago
LK21 Subtitle Indonesia Tidak Muncul? Begini Cara Cek Bahasa di Netflix, Prime Video dan Apple TV
-
 Teknologi1 week ago
LK21 Film Jepang Sub Indo: Di Mana Nonton Movie Jepang Legal?
-
 Berita2 weeks ago
Profil Martha Tilaar: Agama, Keluarga, dan Perjalanan Kariernya